Introduction
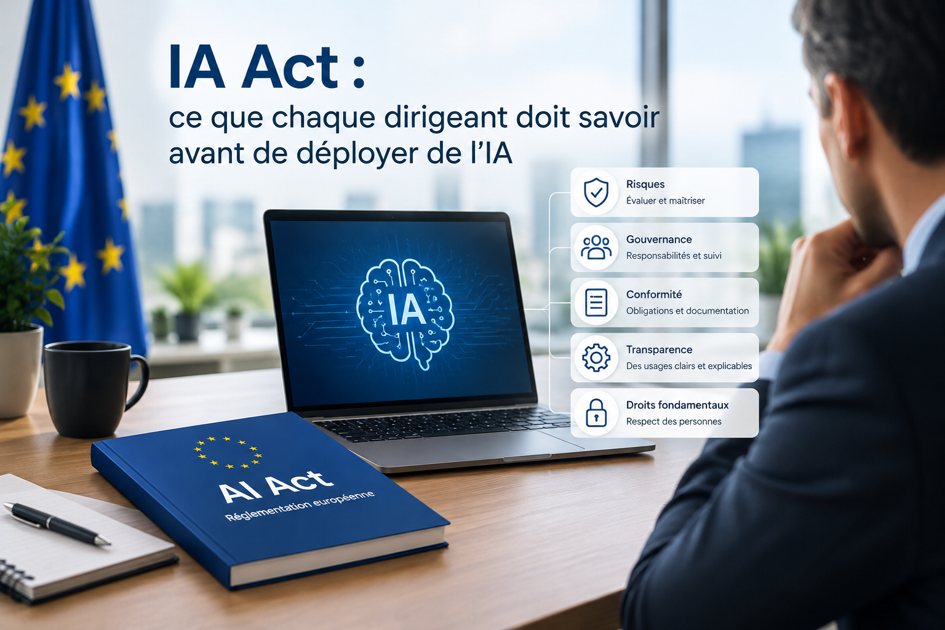
L’IA Act européen est désormais une réalité juridique. Pour les organisations qui déploient ou envisagent de déployer des systèmes d’intelligence artificielle, l’heure n’est plus à la veille réglementaire – c’est l’heure de l’action.
Pourtant, face à un texte complexe de plusieurs centaines de pages, beaucoup de dirigeants se retrouvent démunis : par où commencer ? Suis-je concerné ? Quels sont les risques réels en cas de non-conformité ?
Cet article propose un guide de lecture pratique, sans jargon juridique, pour aider les décideurs à comprendre ce que l’IA Act implique concrètement pour leur organisation.
L’IA Act en trois minutes
L’IA Act classe les systèmes d’IA en quatre catégories selon leur niveau de risque.
Les systèmes à risque inacceptable sont interdits : systèmes de scoring social généralisé, manipulation comportementale sublimale, reconnaissance faciale en temps réel dans les espaces publics (avec exceptions).
Les systèmes à haut risque sont autorisés mais soumis à des obligations strictes. C’est la catégorie qui concerne le plus grand nombre d’organisations : IA utilisées dans le recrutement, la gestion RH, l’octroi de crédit, les décisions médicales, les infrastructures critiques.
Les systèmes à risque limité doivent respecter des obligations de transparence – notamment informer les utilisateurs qu’ils interagissent avec une IA.
Les systèmes à risque minimal sont largement libres – la grande majorité des applications d’IA actuelles entrent dans cette catégorie.
Comment savoir si mon IA est à haut risque ?

C’est la première question que nous posons à nos clients. Et la réponse n’est pas toujours évidente.
Un système d’IA est considéré à haut risque s’il est utilisé dans un contexte sensible et influence des décisions importantes pour des personnes physiques. Les secteurs les plus concernés sont :
- Les ressources humaines (sélection de CV, évaluation de performance)
- Les services financiers (scoring de crédit, détection de fraude)
- La santé (aide au diagnostic, gestion des patients)
- L’éducation (évaluation des étudiants, orientation)
- Les administrations publiques (gestion des prestations sociales)
Les obligations concrètes pour les systèmes à haut risque
Si votre organisation déploie un système d’IA à haut risque, voici ce que l’IA Act exige :
Une documentation technique complète : description du système, des données d’entraînement, des performances attendues, des limites connues.
Un système de management des risques : identification, évaluation et mitigation des risques liés au système tout au long de son cycle de vie.
La supervision humaine : mise en place de mécanismes permettant à des humains de surveiller, d’intervenir et de stopper le système.
La traçabilité et les logs : conservation des données permettant d’auditer les décisions prises par le système.
Les droits des personnes concernées : mécanisme de contestation des décisions automatisées.
Par où commencer concrètement ?

Nous recommandons une approche en trois étapes.
Étape 1 — L’inventaire : recenser tous les systèmes d’IA utilisés dans l’organisation, qu’ils soient développés en interne ou achetés à des fournisseurs.
Étape 2 — La classification : pour chaque système, déterminer son niveau de risque selon les critères de l’IA Act.
Étape 3 — Le plan d’action : prioriser les systèmes à haut risque et définir les chantiers de mise en conformité.
La conformité à l’IA Act n’est pas une contrainte à subir. C’est une opportunité de construire une gouvernance de l’IA solide, qui protège l’organisation et renforce la confiance de ses parties prenantes.
Conclusion
L’IA Act n’est que le début d’une évolution réglementaire profonde autour de l’intelligence artificielle. Les organisations qui anticipent, qui construisent dès maintenant des cadres de gouvernance robustes, seront celles qui tireront le meilleur parti de l’IA — de manière durable et responsable.
Chez Oxibi, nous accompagnons les organisations dans leur mise en conformité IA Act et dans la construction de leur gouvernance de l’IA — avec une approche pragmatique, centrée sur les réalités opérationnelles.